
Owner سازمان
در سطح سازمانی مسئول مدیریت دسترسیهای اصلی و کنترلهای سطح بالاتر است.
کنترل دسترسی در BasisAssistant
دسترسی کاربران به دانش، گفتگوها، تنظیمات و گزارشها را متناسب با مسئولیت هر نقش مدیریت کنید.
در یک سازمان، همه کاربران به سطح یکسانی از دسترسی نیاز ندارند. BasisAssistant با دسترسی مبتنی بر نقش یا RBAC امکان میدهد مسئولیتهای مختلف با سطح مناسب دسترسی همراه شوند.
RBAC پایه در همه استقرارهای BasisAssistant وجود دارد. نقش کاربر مشخص میکند چه کسی بتواند دسترسیها را مدیریت کند، منابع دانش را اداره کند، گفتگوها را پیگیری کند، گزارش ببیند یا Logهای مجاز را بررسی کند. نقشهای سفارشی، Audit پیشرفته و یکپارچهسازی هویت میتوانند به پلن یا قرارداد وابسته باشند.
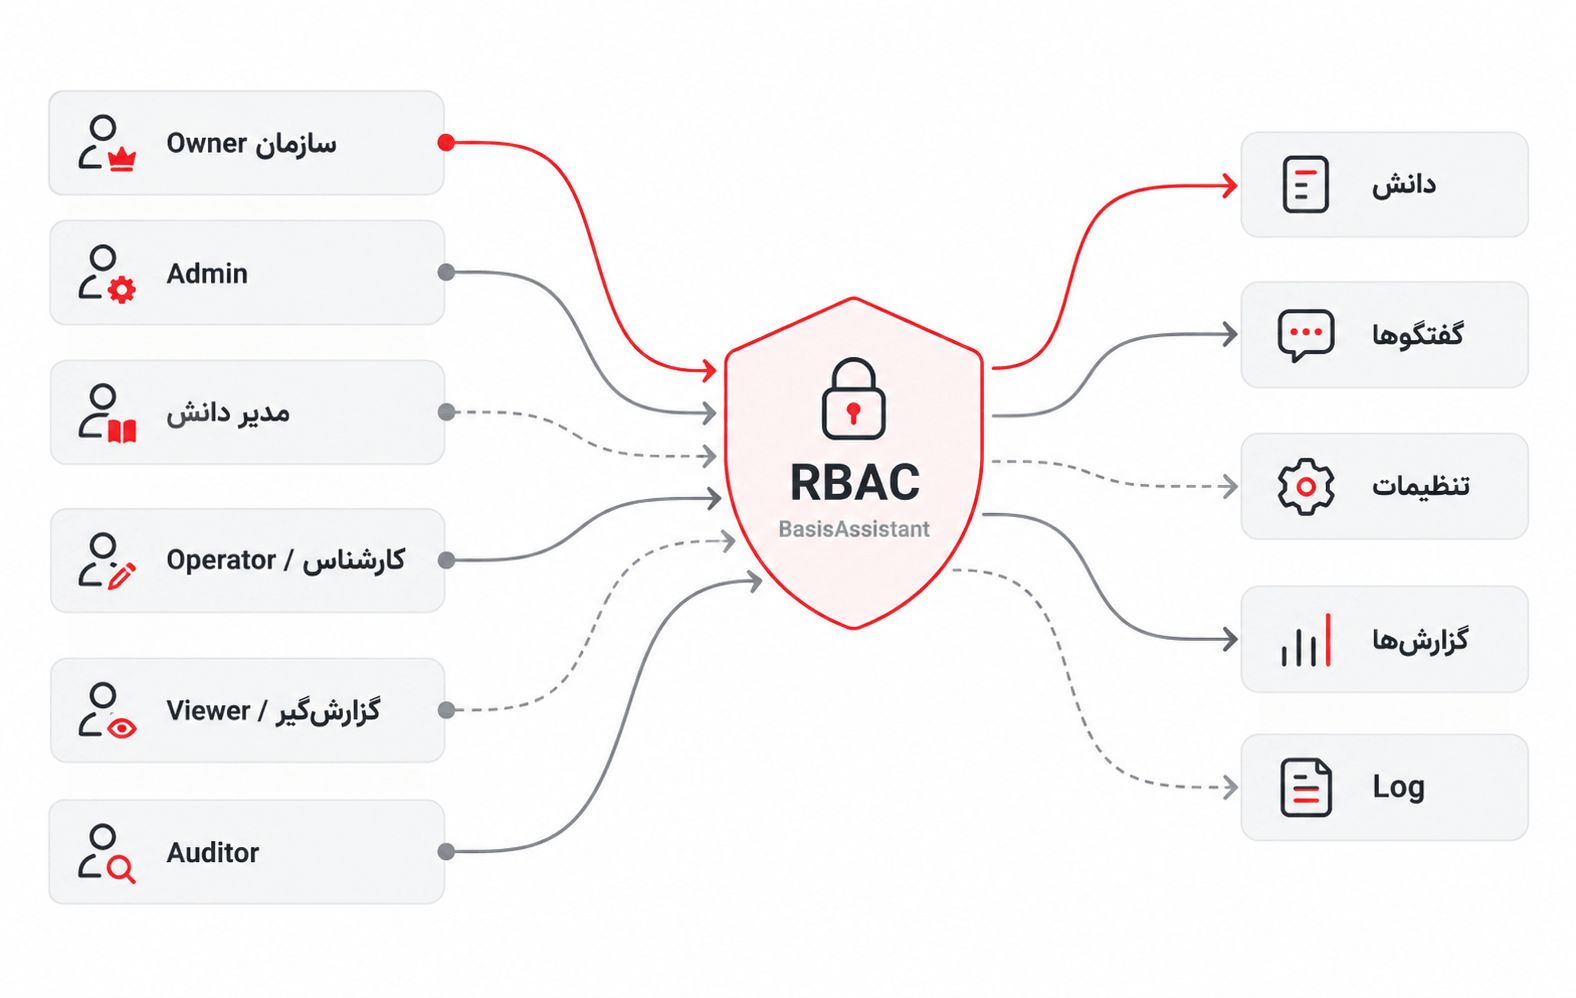
همه اعضای تیم وظیفه یکسانی ندارند؛ بنابراین دسترسی آنها هم نباید یکسان باشد. BasisAssistant نقشهای مختلف را برای تفکیک مسئولیتهای مدیریتی، محتوایی، عملیاتی و نظارتی در نظر میگیرد.
در سطح سازمانی مسئول مدیریت دسترسیهای اصلی و کنترلهای سطح بالاتر است.
مدیریت Tenant و دسترسی کاربران را بر عهده دارد.
منابع دانش و انتشار محتوای مجاز را مدیریت میکند.
گفتگوها و ارجاعهای مرتبط را در محدوده مجاز مدیریت میکند.
گزارشهای مجاز را مشاهده میکند.
Logها و رویدادهایی را که در محدوده دسترسی او قرار دارند بررسی میکند.
نقشهای سفارشی نیز برای سازمانهای بزرگ قابل تعریف هستند؛ دامنه این قابلیت میتواند به پلن یا قرارداد وابسته باشد.
سطح مشاهده و تغییر اطلاعات میتواند برای کاربران متفاوت باشد.
در BasisAssistant، داشتن حساب کاربری به معنای دسترسی یکسان به همه بخشها نیست. کاربران فقط در محدودهای که نقش آنها اجازه میدهد به منابع، تنظیمات و اطلاعات دسترسی دارند.
برای نمونه، دسترسی به منابع دانش، Promptها، تنظیمات و گزارشها براساس نقش تفکیک میشود. در بخش دانش نیز اختیار افزودن، ویرایش، تأیید یا حذف محتوا میتواند به افراد دارای دسترسی مناسب سپرده شود.
این تفکیک کمک میکند مسئولیت اداره دانش، رسیدگی به گفتگو، مشاهده گزارش و مدیریت تنظیمات بدون دادن اختیار گسترده و غیرضروری به همه کاربران انجام شود.
هر کاربر یا دستیار فقط باید به دانشی دسترسی داشته باشد که برای نقش و سناریوی او مجاز است.
منابع دانش یکی از بخشهایی هستند که کنترل دسترسی در آنها اهمیت مستقیم دارد. BasisAssistant میتواند دسترسی به دانش را به مجموعه منبع، پوشه، Tag، پروژه یا دامنه مشخص محدود کند.
اختیار ویرایش، تأیید و حذف منابع نیز میتواند تفکیک شود. به این ترتیب، کسی که مجاز به استفاده یا مشاهده یک منبع است الزاماً اختیار تغییر یا انتشار آن را ندارد.
در سناریوهایی که کنترل دسترسی زمینهای فعال باشد، کاربران میتوانند براساس نقش خود فقط به منابع و پاسخهایی دسترسی داشته باشند که برای آنها مجاز شده است.
مدیریت دسترسی زمانی قابل اتکاتر است که تغییرات اصلی قابل مشاهده و بررسی باشند.
رویدادهای مهم مدیریتی در BasisAssistant در Log ثبت میشوند. این رویدادها میتوانند شامل ورود و خروج، تغییر نقش یا دسترسی، تغییر منابع دانش، تغییر Prompt و تنظیمات، اتصال Integration و عملیات حذف یا Export باشند.
مشاهده این Logها نیز خود تابع دسترسی است. Admin، Owner و Auditor میتوانند در محدوده مجاز Tenant رویدادهای مرتبط را بررسی کنند. تیم پشتیبانی یا امنیت منظومهنگاران نیز فقط در محدوده مجاز و ثبتشده به این اطلاعات دسترسی دارد.
سطح Audit پیشرفته و دامنه کامل Export میتواند به پلن یا قرارداد سازمانی وابسته باشد.
مدیریت مجوز و مدیریت هویت دو بخش مرتبط اما متفاوتاند.
RBAC مشخص میکند هر کاربر پس از ورود چه سطحی از دسترسی دارد. در کنار آن، BasisAssistant از کنترلهای هویتی تکمیلی نیز پشتیبانی میکند.
احراز هویت چندمرحلهای از طریق سرویس هویت Login-Trust قابل پشتیبانی است. برای استقرارهای سازمانی و قراردادهای واجد شرایط نیز SSO سازمانی قابل ارائه است. پروتکل، Provider و تنظیمات نهایی اتصال در مرحله فنی همان استقرار مشخص میشوند.
این قابلیتها نباید بهعنوان یک وضعیت یکسان برای همه استقرارها معرفی شوند؛ دامنه دقیق آنها به معماری، پلن و قرارداد مشتری وابسته است.
RBAC یک بخش از معماری کنترل دسترسی است، نه وعده امنیت مطلق.
دسترسی مبتنی بر نقش برای محدودکردن دسترسی کاربران به بخشهای مجاز طراحی شده است، اما نباید آن را معادل «امنیت کامل» یا «جلوگیری قطعی از هر دسترسی غیرمجاز» دانست.
RBAC پایه در همه استقرارهای BasisAssistant وجود دارد؛ در مقابل، نقشهای سفارشی، Audit پیشرفته و یکپارچهسازی هویت میتوانند به پلن یا قرارداد وابسته باشند.
سطح کنترلها و تعهدات امنیتی میتواند براساس نوع استقرار، پلن و قرارداد متفاوت باشد. جزئیات تعهدات نهایی در قرارداد و SLA مربوط به هر مشتری مشخص میشود.
RBAC مشخص میکند هر کاربر براساس نقش خود به کدام بخشها و اطلاعات دسترسی داشته باشد. سطح مشاهده یا تغییر منابع دانش، Promptها، تنظیمات و گزارشها میتواند براساس نقش تفکیک شود.
بله. RBAC پایه در همه استقرارها وجود دارد. نقشهای سفارشی، Audit پیشرفته و یکپارچهسازی هویت میتوانند به پلن یا قرارداد وابسته باشند.
نقشهای پایه شامل Owner سازمان، Admin، مدیر دانش، Operator یا کارشناس، Viewer یا گزارشگیر و Auditor هستند. برای سازمانهای بزرگ امکان تعریف نقشهای سفارشی نیز وجود دارد.
بله. دسترسی به منابع دانش میتواند براساس نقش محدود شود و اختیار افزودن، ویرایش، تأیید یا حذف منابع نیز قابل تفکیک است. دسترسی دستیار نیز میتواند به مجموعه منبع، پوشه، Tag، پروژه یا دامنه مشخص محدود شود.
بله. در صورت فعالبودن کنترل دسترسی زمینهای، هر کاربر فقط به منابع و پاسخهایی دسترسی دارد که نقش او اجازه میدهد.
بله. رویدادهایی مانند ورود و خروج، تغییر نقش و دسترسی، تغییر منابع دانش، Prompt و تنظیمات و برخی عملیات مدیریتی مهم در Log ثبت میشوند. مشاهده Log نیز به نقش و سطح دسترسی کاربر وابسته است.
بله. احراز هویت چندمرحلهای از طریق سرویس هویت Login-Trust قابل پشتیبانی است و برای نقشهای مدیریتی توصیه شده است.
بله. SSO برای استقرارهای سازمانی و قراردادهای واجد شرایط قابل ارائه است. Provider، پروتکل و جزئیات نهایی اتصال در مرحله فنی هر استقرار تعیین میشوند.
خیر. RBAC یکی از کنترلهای مدیریت دسترسی است. سطح کنترلها و تعهدات امنیتی براساس نوع استقرار، پلن و قرارداد متفاوت است و جزئیات تعهدات نهایی در قرارداد و SLA مشتری تعیین میشود.